总结
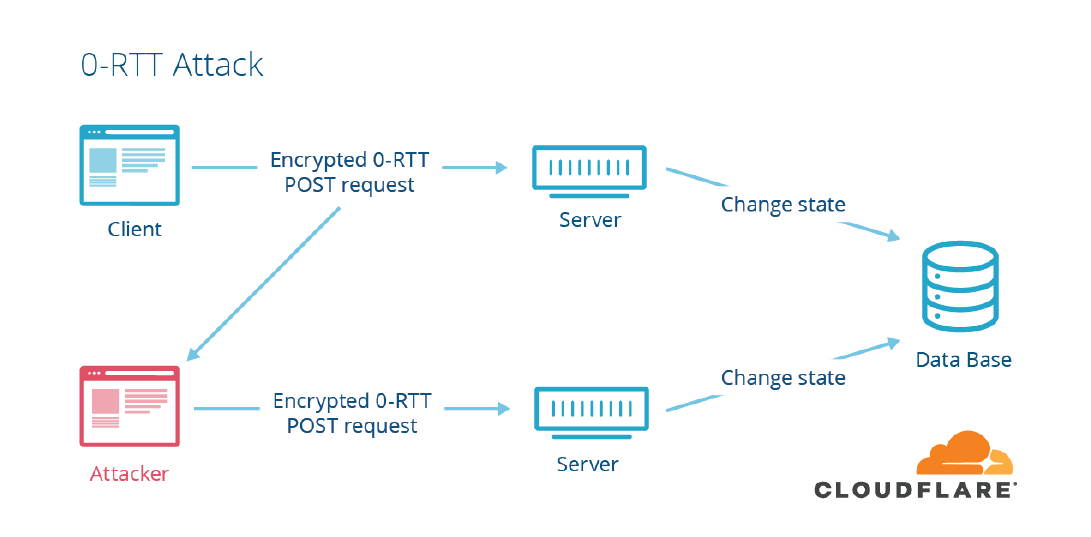
如上图,假设中间人通过某种方式,截获了客户端使用会话重用技术的 POST 请求,通常 POST 请求是会改变数据库的数据,然后中间人就可以把截获的这个报文发送给服务器,服务器收到后,也认为是合法的,于是就恢复会
话,致使数据库的数据又被更改,但是此时用户是不知情的。
所以,应对重放攻击可以给会话密钥设定一个合理的过期时间,以及只针对安全的 HTTP 请求如 GET/HEAD 使用会话重用。
总结
对于硬件优化的方向,因为 HTTPS 是属于计算密集型,应该选择计算力更强的 CPU,而且最好选择支持 AES-NI 特性的 CPU,这个特性可以在硬件级别优化 AES 对称加密算法,加快应用数据的加解密。
对于软件优化的方向,如果可以,把软件升级成较新的版本,比如将 Linux 内核 2.X 升级成 4.X,将 openssl 1.0.1 升级到 1.1.1,因为新版本的软件不仅会提供新的特性,而且还会修复老版本的问题。
对于协议优化的方向:
密钥交换算法应该选择 ECDHE 算法,而不用 RSA 算法,因为 ECDHE 算法具备前向安全性,而且客户端可以在第三次握手之后,就发送加密应用数据,节省了 1 RTT。
将 TSL1.2 升级 TSL1.3,因为 TSL1.3 的握手过程只需要 1 RTT,而且安全性更强。
对于证书优化的方向:
服务器应该选用 ECDSA 证书,而非 RSA 证书,因为在相同安全级别下,ECC 的密钥长度比 RSA 短很多,这样可以提高证书传输的效率;
服务器应该开启 OCSP Stapling 功能,由服务器预先获得 OCSP 的响应,并把响应结果缓存起来,这样
全站分卷索引 · 185 卷
- 1前言
- 2勘误事宜
- 3应用层
- 4网络层
- 5数据链路层
- 6物理层
- 7总结
- 8二、HTTP 篇
- 9HTTP 基本概念
- 10GET 与 POST
- 11HTTP 特性
- 12HTTP 与 HTTPS
- 13HTTP/1.1、HTTP/2、HTTP/3 演变
- 14读者问答
- 15最后
- 162.2 HTTP/1.1如何优化?
- 17如何减少 HTTP 请求次数?
- 18减少重定向请求次数
- 19合并请求
- 20延迟发送请求
- 21无损压缩
- 22总结
- 23最后
- 242.3 HTTPS RSA 握手解析
- 25RSA 握手过程
- 26TLS 第一次握手
- 27客户端验证证书
- 28证书链
- 29TLS 第三次握手
- 30TLS 第四次握手
- 31最后
- 322.4 HTTPS ECDHE 握手解析
- 33离散对数
- 34DH 算法
- 35DHE 算法
- 36ECDHE 算法
- 37TLS 第一次握手
- 38TLS 第三次握手
- 39TLS 第四次握手
- 40总结
- 412.5 HTTPS 如何优化?
- 42分析性能损耗
- 43硬件优化
- 44软件优化
- 45密钥交换算法优化
- 46TLS 升级
- 47证书优化
- 48OCSP
- 49OCSP Stapling
- 50会话复用
- 51Session Ticket
- 52Pre-shared Key
- 53总结
- 54最后
- 552.6 HTTP/2 牛逼在哪?
- 56HTTP/1.1 协议的性能问题
- 57头部压缩
- 58静态表编码
- 59动态表编码
- 60二进制帧
- 61并发传输
- 62服务器主动推送资源
- 63总结
- 64最后
- 65美中不足的 HTTP/2
- 66TCP 与 TLS 的握手时延迟
- 67网络迁移需要重新连接
- 68QUIC 协议的特点
- 69更快的连接建立
- 70连接迁移
- 71总结
- 72最后
- 73三、TCP 篇
- 74TCP 基本认识
- 75TCP 连接建立
- 76TCP 连接断开
- 77Socket 编程
- 78读者问答
- 79最后
- 803.2 TCP 重传、滑动窗口、流量控制、拥塞控制
- 81重传机制
- 82超时重传
- 83快速重传
- 84SACK 方法
- 85滑动窗口
- 86流量控制
- 87操作系统缓冲区与滑动窗口的关系
- 88窗口关闭
- 89糊涂窗口综合症
- 90拥塞控制
- 91慢启动
- 92拥塞避免算法
- 93拥塞发生
- 94快速恢复
- 95拥塞算法示意图
- 96读者问答
- 97最后
- 98显形“不可见”的网络包
- 99解密 TCP 三次握手和四次挥手
- 100TCP 三次握手异常情况实战分析
- 101实验场景
- 102实验二:TCP 第二次握手 SYN、ACK 丢包
- 103实验三:TCP 第三次握手 ACK 丢包
- 104TCP 快速建立连接
- 105TCP 重复确认和快速重传
- 106TCP 流量控制
- 107零窗口通知与窗口探测
- 108发送窗口的分析
- 109TCP 延迟确认与 Nagle 算法
- 110读者问答
- 1113.4 TCP 半连接队列和全连接队列
- 112什么是 TCP 半连接队列和全连接队列?
- 113实战 - TCP 全连接队列溢出
- 114实战 - TCP 半连接队列溢出
- 115读者问答
- 116最后
- 1173.5 TCP 内核参数
- 118TCP 三次握手的性能提升
- 119客户端优化
- 120服务端优化
- 121如何绕过三次握手?
- 122小结
- 123TCP 四次挥手的性能提升
- 124主动方的优化
- 125被动方的优化
- 126小结
- 127TCP 传输数据的性能提升
- 128如何确定最大传输速度?
- 129小结
- 130读者问答
- 131四、IP 篇
- 132前菜 —— IP 基本认识
- 133主菜 —— IP 地址的基础知识
- 134IP 地址的分类
- 135无分类地址 CIDR
- 136公有 IP 地址与私有 IP 地址
- 137IP 地址与路由控制
- 138IP 分片与重组
- 139IPv6 基本认识
- 140IPv4 首部与 IPv6 首部
- 141点心 —— IP 协议相关技术
- 142ARP
- 143DHCP
- 144NAT
- 145ICMP
- 146IGMP
- 147读者问答
- 1484.2 ping 的工作原理
- 149IP协议的助手 —— ICMP 协议
- 150查询报文类型
- 151差错报文类型
- 152a. 网络不可达代码为 0
- 153c. 协议不可达代码为 2
- 154ping —— 查询报文类型的使用
- 155traceroute —— 差错报文类型的使用
- 156读者问答
- 157五、网络综合篇
- 158真实地址查询 —— DNS
- 159指南好帮手 —— 协议栈
- 160可靠传输 —— TCP
- 161远程定位 —— IP
- 162两点传输 —— MAC
- 163出口 —— 网卡
- 164出境大门 —— 路由器
- 165互相扒皮 —— 服务器 与 客户端
- 166一个数据包臭不要脸的感受
- 167最后
- 1685.2 Linux 系统是如何收发网络包的?
- 169Linux 网络协议栈
- 170Linux 接收网络包的流程
- 171Linux 发送网络包的流程
- 172总结
- 173六、学习心得
- 1746.1 计算机网络怎么学?
- 175入门系列
- 176深入学习系列
- 177实战系列
- 178最后
- 1796.2 操作系统怎么学?
- 180入门系列
- 181深入学习系列
- 182最后
- 183七、画图经验
- 184赞赏支持
- 185支付宝赞赏码