TCP 连接建立

其中 IP 总长度和 IP 首部长度,在 IP 首部格式是已知的。TCP 首部长度,则是在 TCP 首部格式已知的,所以就可以求得 TCP 数据的长度。
大家这时就奇怪了问:“ UDP 也是基于 IP 层的呀,那 UDP 的数据长度也可以通过这个公式计算呀?为何还要有「包长度」呢?”
这么一问,确实感觉 UDP「包长度」是冗余的。
因为为了网络设备硬件设计和处理方便,首部长度需要是 4 字节的整数倍。
如果去掉 UDP「包长度」字段,那 UDP 首部长度就不是 4 字节的整数倍了,所以小林觉得这可能是为了补全 UDP 首部长度是 4 字节的整数倍,才补充了「包长度」字段。
TCP 连接建立
TCP 三次握手过程和状态变迁
TCP 是面向连接的协议,所以使用 TCP 前必须先建立连接,而建立连接是通过三次握手来进行的。
一开始,客户端和服务端都处于 CLOSED 状态。先是服务端主动监听某个端口,处于 LISTEN 状态
客户端会随机初始化序号( client_isn),将此序号置于 TCP 首部的「序号」字段中,同时把 SYN 标志位置为 1,表示 SYN 报文。接着把第一个 SYN 报文发送给服务端,表示向服务端发起连接,该报文不
包含应用层数据,之后客户端处于 SYN-SENT 状态。
RCVD 状态。
客户端收到服务端报文后,还要向服务端回应最后一个应答报文,首先该应答报文 TCP 首部 ACK 标志位置为 1,其次「确认应答号」字段填入 server_isn + 1,最后把报文发送给服务端,这次报文可以携带客
户到服务器的数据,之后客户端处于 ESTABLISHED 状态。
服务器收到客户端的应答报文后,也进入 ESTABLISHED 状态。
从上面的过程可以发现第三次握手是可以携带数据的,前两次握手是不可以携带数据的,这也是面试常问的题。
一旦完成三次握手,双方都处于 ESTABLISHED 状态,此时连接就已建立完成,客户端和服务端就可以相互发送数据了。
如何在 Linux 系统中查看 TCP 状态?
TCP 的连接状态查看,在 Linux 可以通过 netstat -napt 命令查看。
相信大家比较常回答的是:“因为三次握手才能保证双方具有接收和发送的能力。”
这回答是没问题,但这回答是片面的,并没有说出主要的原因。
在前面我们知道了什么是 TCP 连接:
用于保证可靠性和流量控制维护的某些状态信息,这些信息的组合,包括Socket、序列号和窗口大小称为连接。
所以,重要的是为什么三次握手才可以初始化Socket、序列号和窗口大小并建立 TCP 连接。
接下来以三个方面分析三次握手的原因:
三次握手才可以阻止重复历史连接的初始化(主要原因)
三次握手才可以同步双方的初始序列号
三次握手才可以避免资源浪费
原因一:避免历史连接
我们来看看 RFC 793 指出的 TCP 连接使用三次握手的首要原因:
The principle reason for the three-way handshake is to prevent old duplicate connection initiations from causing confusion.
简单来说,三次握手的首要原因是为了防止旧的重复连接初始化造成混乱。
网络环境是错综复杂的,往往并不是如我们期望的一样,先发送的数据包,就先到达目标主机,反而它很骚,可能会由于网络拥堵等乱七八糟的原因,会使得旧的数据包,先到达目标主机,那么这种情况下 TCP 三次握手是如何
避免的呢?
客户端连续发送多次 SYN 建立连接的报文,在网络拥堵情况下:
一个「旧 SYN 报文」比「最新的 SYN」报文早到达了服务端;
那么此时服务端就会回一个 SYN + ACK 报文给客户端;
客户端收到后可以根据自身的上下文,判断这是一个历史连接(序列号过期或超时),那么客户端就会发送 RST 报文给服务端,表示中止这一次连接。
如果是两次握手连接,就不能判断当前连接是否是历史连接,三次握手则可以在客户端(发送方)准备发送第三次报文时,客户端因有足够的上下文来判断当前连接是否是历史连接:
所以,TCP 使用三次握手建立连接的最主要原因是防止历史连接初始化了连接。
原因二:同步双方初始序列号
TCP 协议的通信双方,都必须维护一个「序列号」,序列号是可靠传输的一个关键因素,它的作用:
接收方可以去除重复的数据;
接收方可以根据数据包的序列号按序接收;
可以标识发送出去的数据包中,哪些是已经被对方收到的;
可见,序列号在 TCP 连接中占据着非常重要的作用,所以当客户端发送携带「初始序列号」的 SYN 报文的时候,需要服务端回一个 ACK 应答报文,表示客户端的 SYN 报文已被服务端成功接收,那当服务端发送「初始序
列号」给客户端的时候,依然也要得到客户端的应答回应,这样一来一回,才能确保双方的初始序列号能被可靠的同步。
四次握手其实也能够可靠的同步双方的初始化序号,但由于第二步和第三步可以优化成一步,所以就成了「三次握手」。
而两次握手只保证了一方的初始序列号能被对方成功接收,没办法保证双方的初始序列号都能被确认接收。
每收到一个 SYN 就只能先主动建立一个连接,这会造成什么情况呢?
如果客户端的 SYN 阻塞了,重复发送多次 SYN 报文,那么服务器在收到请求后就会建立多个冗余的无效链接,造成不必要的资源浪费。
即两次握手会造成消息滞留情况下,服务器重复接受无用的连接请求 SYN 报文,而造成重复分配资源。
小结
TCP 建立连接时,通过三次握手能防止历史连接的建立,能减少双方不必要的资源开销,能帮助双方同步初始化序列号。序列号能够保证数据包不重复、不丢弃和按序传输。
不使用「两次握手」和「四次握手」的原因:
「两次握手」:无法防止历史连接的建立,会造成双方资源的浪费,也无法可靠的同步双方序列号;
「四次握手」:三次握手就已经理论上最少可靠连接建立,所以不需要使用更多的通信次数。
为什么客户端和服务端的初始序列号 ISN 是不相同的?
如果一个已经失效的连接被重用了,但是该旧连接的历史报文还残留在网络中,如果序列号相同,那么就无法分辨出该报文是不是历史报文,如果历史报文被新的连接接收了,则会产生数据错乱。
所以,每次建立连接前重新初始化一个序列号主要是为了通信双方能够根据序号将不属于本连接的报文段丢弃。
另一方面是为了安全性,防止黑客伪造的相同序列号的 TCP 报文被对方接收。
初始序列号 ISN 是如何随机产生的?
起始 ISN 是基于时钟的,每 4 毫秒 + 1,转一圈要 4.55 个小时。
RFC1948 中提出了一个较好的初始化序列号 ISN 随机生成算法。
被外部轻易推算得出,用 MD5 算法是一个比较好的选择。
既然 IP 层会分片,为什么 TCP 层还需要 MSS 呢?
我们先来认识下 MTU 和 MSS
MTU:一个网络包的最大长度,以太网中一般为 1500 字节;
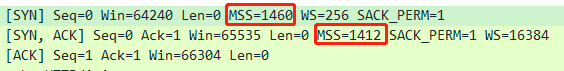
MSS:除去 IP 和 TCP 头部之后,一个网络包所能容纳的 TCP 数据的最大长度;
如果在 TCP 的整个报文(头部 + 数据)交给 IP 层进行分片,会有什么异常呢?
当 IP 层有一个超过 MTU 大小的数据(TCP 头部 + TCP 数据)要发送,那么 IP 层就要进行分片,把数据分片成若干片,保证每一个分片都小于 MTU。把一份 IP 数据报进行分片以后,由目标主机的 IP 层来进行重新组装后,
再交给上一层 TCP 传输层。
这看起来井然有序,但这存在隐患的,那么当如果一个 IP 分片丢失,整个 IP 报文的所有分片都得重传。
因为 IP 层本身没有超时重传机制,它由传输层的 TCP 来负责超时和重传。
当接收方发现 TCP 报文(头部 + 数据)的某一片丢失后,则不会响应 ACK 给对方,那么发送方的 TCP 在超时后,就会重发「整个 TCP 报文(头部 + 数据)」。
因此,可以得知由 IP 层进行分片传输,是非常没有效率的。
所以,为了达到最佳的传输效能 TCP 协议在建立连接的时候通常要协商双方的 MSS 值,当 TCP 层发现数据超过 MSS 时,则就先会进行分片,当然由它形成的 IP 包的长度也就不会大于 MTU,自然也就不用 IP 分片了。
经过 TCP 层分片后,如果一个 TCP 分片丢失后,进行重发时也是以 MSS 为单位,而不用重传所有的分片,大大增加了重传的效率。
什么是 SYN 攻击?如何避免 SYN 攻击?
SYN 攻击
我们都知道 TCP 连接建立是需要三次握手,假设攻击者短时间伪造不同 IP 地址的 SYN 报文,服务端每接收到一个 SYN 报文,就进入 SYN_RCVD 状态,但服务端发送出去的 ACK + SYN 报文,无法得到未知 IP 主机的
ACK 应答,久而久之就会占满服务端的 SYN 接收队列(未连接队列),使得服务器不能为正常用户服务。
避免 SYN 攻击方式一
其中一种解决方式是通过修改 Linux 内核参数,控制队列大小和当队列满时应做什么处理。
当网卡接收数据包的速度大于内核处理的速度时,会有一个队列保存这些数据包。控制该队列的最大值如下参数:
net.core.netdev_max_backlog
SYN_RCVD 状态连接的最大个数:
避免 SYN 攻击方式二
我们先来看下 Linux 内核的 SYN(未完成连接建立)队列与 Accpet(已完成连接建立)队列是如何工作的?
正常流程:
当服务端接收到客户端的 SYN 报文时,会将其加入到内核的「 SYN 队列」;
接着发送 SYN + ACK 给客户端,等待客户端回应 ACK 报文;
服务端接收到 ACK 报文后,从「 SYN 队列」移除放入到「 Accept 队列」;
应用通过调用 accpet() socket 接口,从「 Accept 队列」取出连接。
应用程序过慢:
如果应用程序过慢时,就会导致「 Accept 队列」被占满。
受到 SYN 攻击:
如果不断受到 SYN 攻击,就会导致「 SYN 队列」被占满。
tcp_syncookies 的方式可以应对 SYN 攻击的方法:
net.ipv4.tcp_syncookies = 1
全站分卷索引 · 185 卷
- 1前言
- 2勘误事宜
- 3应用层
- 4网络层
- 5数据链路层
- 6物理层
- 7总结
- 8二、HTTP 篇
- 9HTTP 基本概念
- 10GET 与 POST
- 11HTTP 特性
- 12HTTP 与 HTTPS
- 13HTTP/1.1、HTTP/2、HTTP/3 演变
- 14读者问答
- 15最后
- 162.2 HTTP/1.1如何优化?
- 17如何减少 HTTP 请求次数?
- 18减少重定向请求次数
- 19合并请求
- 20延迟发送请求
- 21无损压缩
- 22总结
- 23最后
- 242.3 HTTPS RSA 握手解析
- 25RSA 握手过程
- 26TLS 第一次握手
- 27客户端验证证书
- 28证书链
- 29TLS 第三次握手
- 30TLS 第四次握手
- 31最后
- 322.4 HTTPS ECDHE 握手解析
- 33离散对数
- 34DH 算法
- 35DHE 算法
- 36ECDHE 算法
- 37TLS 第一次握手
- 38TLS 第三次握手
- 39TLS 第四次握手
- 40总结
- 412.5 HTTPS 如何优化?
- 42分析性能损耗
- 43硬件优化
- 44软件优化
- 45密钥交换算法优化
- 46TLS 升级
- 47证书优化
- 48OCSP
- 49OCSP Stapling
- 50会话复用
- 51Session Ticket
- 52Pre-shared Key
- 53总结
- 54最后
- 552.6 HTTP/2 牛逼在哪?
- 56HTTP/1.1 协议的性能问题
- 57头部压缩
- 58静态表编码
- 59动态表编码
- 60二进制帧
- 61并发传输
- 62服务器主动推送资源
- 63总结
- 64最后
- 65美中不足的 HTTP/2
- 66TCP 与 TLS 的握手时延迟
- 67网络迁移需要重新连接
- 68QUIC 协议的特点
- 69更快的连接建立
- 70连接迁移
- 71总结
- 72最后
- 73三、TCP 篇
- 74TCP 基本认识
- 75TCP 连接建立
- 76TCP 连接断开
- 77Socket 编程
- 78读者问答
- 79最后
- 803.2 TCP 重传、滑动窗口、流量控制、拥塞控制
- 81重传机制
- 82超时重传
- 83快速重传
- 84SACK 方法
- 85滑动窗口
- 86流量控制
- 87操作系统缓冲区与滑动窗口的关系
- 88窗口关闭
- 89糊涂窗口综合症
- 90拥塞控制
- 91慢启动
- 92拥塞避免算法
- 93拥塞发生
- 94快速恢复
- 95拥塞算法示意图
- 96读者问答
- 97最后
- 98显形“不可见”的网络包
- 99解密 TCP 三次握手和四次挥手
- 100TCP 三次握手异常情况实战分析
- 101实验场景
- 102实验二:TCP 第二次握手 SYN、ACK 丢包
- 103实验三:TCP 第三次握手 ACK 丢包
- 104TCP 快速建立连接
- 105TCP 重复确认和快速重传
- 106TCP 流量控制
- 107零窗口通知与窗口探测
- 108发送窗口的分析
- 109TCP 延迟确认与 Nagle 算法
- 110读者问答
- 1113.4 TCP 半连接队列和全连接队列
- 112什么是 TCP 半连接队列和全连接队列?
- 113实战 - TCP 全连接队列溢出
- 114实战 - TCP 半连接队列溢出
- 115读者问答
- 116最后
- 1173.5 TCP 内核参数
- 118TCP 三次握手的性能提升
- 119客户端优化
- 120服务端优化
- 121如何绕过三次握手?
- 122小结
- 123TCP 四次挥手的性能提升
- 124主动方的优化
- 125被动方的优化
- 126小结
- 127TCP 传输数据的性能提升
- 128如何确定最大传输速度?
- 129小结
- 130读者问答
- 131四、IP 篇
- 132前菜 —— IP 基本认识
- 133主菜 —— IP 地址的基础知识
- 134IP 地址的分类
- 135无分类地址 CIDR
- 136公有 IP 地址与私有 IP 地址
- 137IP 地址与路由控制
- 138IP 分片与重组
- 139IPv6 基本认识
- 140IPv4 首部与 IPv6 首部
- 141点心 —— IP 协议相关技术
- 142ARP
- 143DHCP
- 144NAT
- 145ICMP
- 146IGMP
- 147读者问答
- 1484.2 ping 的工作原理
- 149IP协议的助手 —— ICMP 协议
- 150查询报文类型
- 151差错报文类型
- 152a. 网络不可达代码为 0
- 153c. 协议不可达代码为 2
- 154ping —— 查询报文类型的使用
- 155traceroute —— 差错报文类型的使用
- 156读者问答
- 157五、网络综合篇
- 158真实地址查询 —— DNS
- 159指南好帮手 —— 协议栈
- 160可靠传输 —— TCP
- 161远程定位 —— IP
- 162两点传输 —— MAC
- 163出口 —— 网卡
- 164出境大门 —— 路由器
- 165互相扒皮 —— 服务器 与 客户端
- 166一个数据包臭不要脸的感受
- 167最后
- 1685.2 Linux 系统是如何收发网络包的?
- 169Linux 网络协议栈
- 170Linux 接收网络包的流程
- 171Linux 发送网络包的流程
- 172总结
- 173六、学习心得
- 1746.1 计算机网络怎么学?
- 175入门系列
- 176深入学习系列
- 177实战系列
- 178最后
- 1796.2 操作系统怎么学?
- 180入门系列
- 181深入学习系列
- 182最后
- 183七、画图经验
- 184赞赏支持
- 185支付宝赞赏码