17. 客户端的缓存控制
max-stale 和 min-fresh
在客户端的请求头中,可以加入这两个字段,来对代理服务器上的缓存进行宽容和限制操作。比如:
max-stale: 5
表示客户端到代理服务器上拿缓存的时候,即使代理缓存过期了也不要紧,只要过期时间在5秒之内,还是可以从代理中获取的。
又比如:
min-fresh: 5
表示代理缓存需要一定的新鲜度,不要等到缓存刚好到期再拿,一定要在到期前 5 秒之前的时间拿,否则拿不到。
only-if-cached
这个字段加上后表示客户端只会接受代理缓存,而不会接受源服务器的响应。如果代理缓存无效,则直接返回504(Gateway Timeout)。
以上便是缓存代理的内容,涉及的字段比较多,希望能好好回顾一下,加深理解。
- 什么是跨域?浏览器如何拦截响应?如何解决?
在前后端分离的开发模式中,经常会遇到跨域问题,即 Ajax 请求发出去了,服务器也成功响应了,前端就是拿不到这个响应。接下来我们就来好好讨论一下这个问题。
1)什么是跨域
回顾一下 URI 的组成:
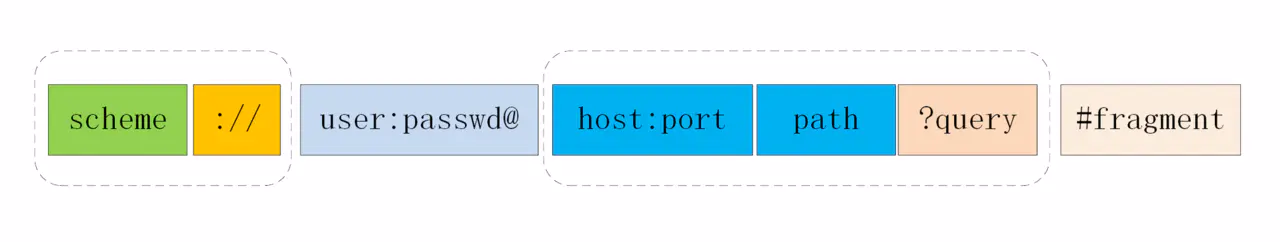
浏览器遵循同源政策( scheme(协议)、host(主机)和port(端口)都相同则为同源)。非同源站点有这样一些限制:
不能读取和修改对方的 DOM 不读访问对方的 Cookie、IndexDB 和 LocalStorage
限制 XMLHttpRequest 请求。(后面的话题着重围绕这个)
当浏览器向目标 URI 发 Ajax 请求时,只要当前 URL 和目标 URL 不同源,则产生跨域,被称为跨域请求。
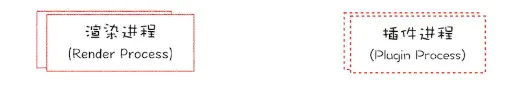
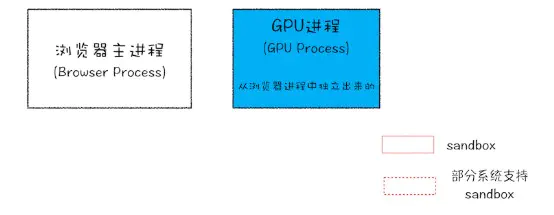
WebKit 渲染引擎和V8 引擎都在渲染进程当中。
当xhr.send被调用,即 Ajax 请求准备发送的时候,其实还只是在渲染进程的处理。为了防止黑客通过脚本触碰到系统资源,浏览器将每一个渲染进程装进了沙箱,并且为了防止 CPU 芯片一直存在的
Spectre 和 Meltdown漏洞,采取了站点隔离的手段,给每一个不同的站点(一级域名不同)分配了沙箱,互不干扰。
在沙箱当中的渲染进程是没有办法发送网络请求的,那怎么办?只能通过网络进程来发送。那这样就涉及到进程间通信(IPC,Inter Process Communication)了。接下来我们看看 chromium 当中进程间通信
是如何完成的,在 chromium 源码中调用顺序如下:
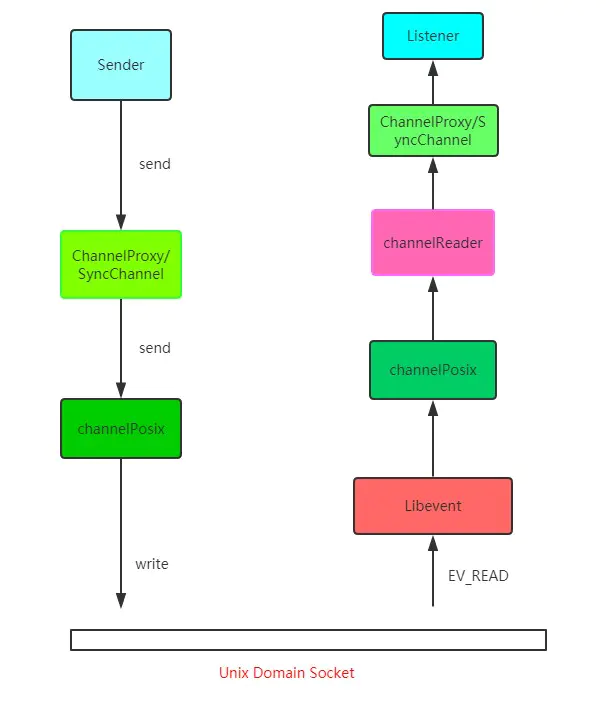
总的来说就是利用Unix Domain Socket套接字,配合事件驱动的高性能网络并发库libevent完成进程的 IPC 过程。
好,现在数据传递给了浏览器主进程,主进程接收到后,才真正地发出相应的网络请求。
在服务端处理完数据后,将响应返回,主进程检查到跨域,且没有cors(后面会详细说)响应头,将响应体全部丢掉,并不会发送给渲染进程。这就达到了拦截数据的目的。
接下来我们来说一说解决跨域问题的几种方案。
CORS
CORS 其实是 W3C 的一个标准,全称是跨域资源共享。它需要浏览器和服务器的共同支持,具体来说,非 IE 和 IE10 以上支持CORS,服务器需要附加特定的响应头,后面具体拆解。不过在弄清楚 CORS 的原
理之前,我们需要清楚两个概念: 简单请求和非简单请求。
浏览器画了这样一个圈,在这个圈里面的就是简单请求, 圈外面的就是非简单请求,然后针对这两种不同的请求进行不同的处理。
简单请求
请求发出去之前,浏览器做了什么?
它会自动在请求头当中,添加一个Origin字段,用来说明请求来自哪个源。服务器拿到请求之后,在回应时对应地添加Access-Control-Allow-Origin字段,如果Origin不在这个字段的范围中,那么浏
览器就会将响应拦截。
因此,Access-Control-Allow-Origin字段是服务器用来决定浏览器是否拦截这个响应,这是必需的字段。与此同时,其它一些可选的功能性的字段,用来描述如果不会拦截,这些字段将会发挥各自的作
用。
Access-Control-Allow-Credentials。这个字段是一个布尔值,表示是否允许发送 Cookie,对于跨域请求,浏览器对这个字段默认值设为 false,而如果需要拿到浏览器的 Cookie,需要添加这个响应头并
设为true, 并且在前端也需要设置withCredentials属性:
let xhr = new XMLHttpRequest();
xhr.withCredentials = true;
Access-Control-Expose-Headers。这个字段是给 XMLHttpRequest 对象赋能,让它不仅可以拿到基本的 6 个响应头字段(包括Cache-Control、Content-Language、Content-Type、Expires、
Last-Modified和Pragma), 还能拿到这个字段声明的响应头字段。比如这样设置:
Access-Control-Expose-Headers: aaa
那么在前端可以通过 XMLHttpRequest.getResponseHeader('aaa') 拿到 aaa 这个字段的值。
非简单请求
非简单请求相对而言会有些不同,体现在两个方面: 预检请求和响应字段。
我们以 PUT 方法为例。
var url = 'http://xxx.com';
var xhr = new XMLHttpRequest();
xhr.open('PUT', url, true);
xhr.setRequestHeader('X-Custom-Header', 'xxx');
xhr.send();
复制代码
当这段代码执行后,首先会发送预检请求。这个预检请求的请求行和请求体是下面这个格式:
Access-Control-Request-Method: PUT Access-Control-Request-Headers: X-Custom-Header
复制代码
预检请求的方法是OPTIONS,同时会加上Origin源地址和Host目标地址,这很简单。同时也会加上两个关键的字段:
Access-Control-Request-Method, 列出 CORS 请求用到哪个HTTP方法 Access-Control-Request-Headers,指定 CORS 请求将要加上什么请求头
这是预检请求。接下来是响应字段,响应字段也分为两部分,一部分是对于预检请求的响应,一部分是对于 CORS 请求的响应。
预检请求的响应。如下面的格式:
HTTP/1.1 200 OK Access-Control-Allow-Origin: *
Access-Control-Allow-Methods: GET, POST, PUT Access-Control-Allow-Headers: X-Custom-Header
Access-Control-Allow-Credentials: true Access-Control-Max-Age: 1728000
Content-Type: text/html; charset=utf-8 Content-Encoding: gzip
Content-Length: 0
其中有这样几个关键的响应头字段:
Access-Control-Allow-Origin: 表示可以允许请求的源,可以填具体的源名,也可以填*表示允许任意源请求。
Access-Control-Allow-Methods: 表示允许的请求方法列表。
Access-Control-Allow-Credentials: 简单请求中已经介绍。
Access-Control-Allow-Headers: 表示允许发送的请求头字段 Access-Control-Max-Age: 预检请求的有效期,在此期间,不用发出另外一条预检请求。
在预检请求的响应返回后,如果请求不满足响应头的条件,则触发XMLHttpRequest的onerror方法,当然后面真正的CORS请求也不会发出去了。
CORS 请求的响应。绕了这么一大转,到了真正的 CORS 请求就容易多了,现在它和简单请求的情况是一样的。浏览器自动加上Origin字段,服务端响应头返回Access-Control-Allow-Origin。可以参考以
上简单请求部分的内容。
JSONP
虽然XMLHttpRequest对象遵循同源政策,但是script标签不一样,它可以通过 src 填上目标地址从而发出 GET 请求,实现跨域请求并拿到响应。这也就是 JSONP 的原理,接下来我们就来封装一个
JSONP:
const jsonp = ({ url, params, callbackName }) => { const generateURL = () => {
return new Promise((resolve, reject) => { // 初始化回调函数名称
callbackName = callbackName || Math.random().toString.replace(',', '');
// 创建 script 元素并加入到当前文档中 let scriptEle = document.createElement('script');
scriptEle.src = generateURL();
document.body.appendChild(scriptEle);
// 绑定到 window 上,为了后面调用 window[callbackName] = (data) => {
resolve(data);
// script 执行完了,成为无用元素,需要清除 document.body.removeChild(scriptEle);
} });
}
当然在服务端也会有响应的操作, 以 express 为例:
let express = require('express')
let app = express()
app.get('/', function(req, res) { let { a, b, callback } = req.query
console.log(a); // 1 console.log(b); // 2
// 注意哦,返回给script标签,浏览器直接把这部分字符串执行 res.end(`${callback}('数据包')`);
})
app.listen(3000)
前端这样简单地调用一下就好了:
jsonp({ url: 'http://localhost:3000',
params: { a: 1,
b: 2 }
}).then(data => { // 拿到数据进行处理
console.log(data); // 数据包 })
和CORS相比,JSONP 最大的优势在于兼容性好,IE 低版本不能使用 CORS 但可以使用 JSONP,缺点也很明显,请求方法单一,只支持 GET 请求。
Nginx
Nginx 是一种高性能的反向代理服务器,可以用来轻松解决跨域问题。
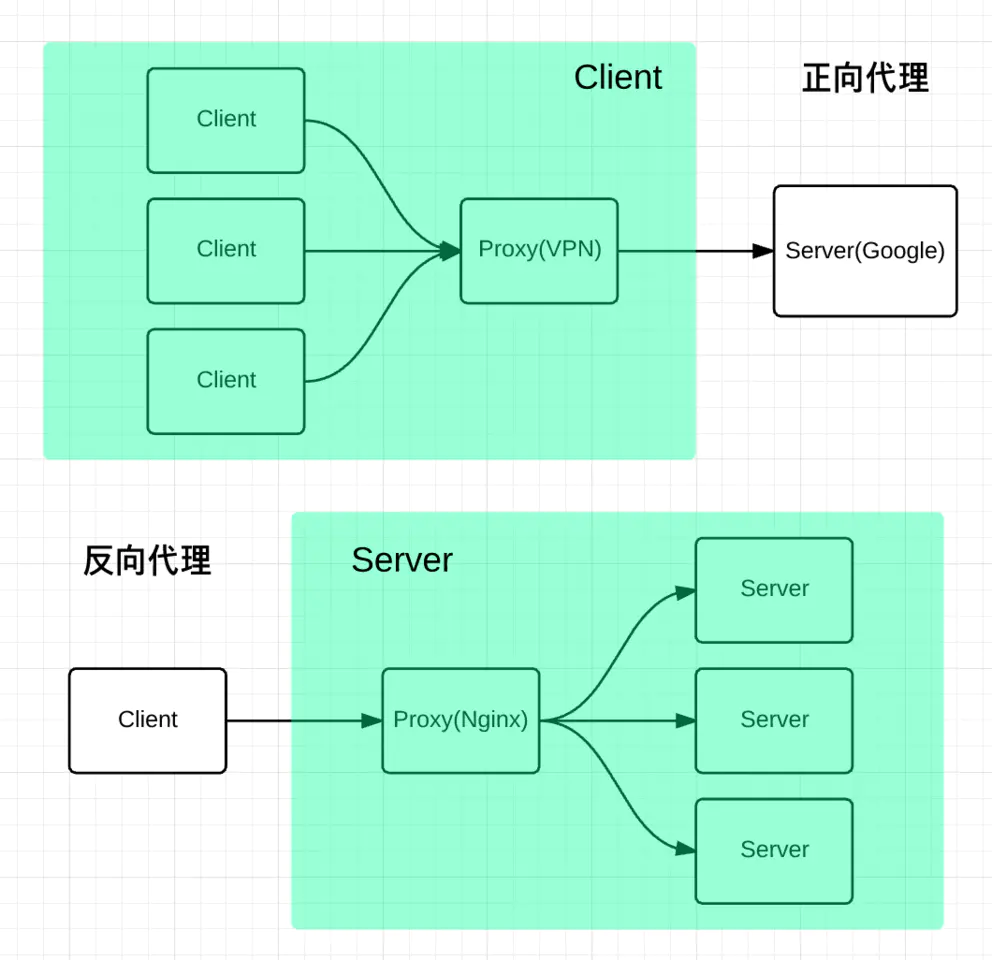
正向代理帮助客户端访问客户端自己访问不到的服务器,然后将结果返回给客户端。
反向代理拿到客户端的请求,将请求转发给其他的服务器,主要的场景是维持服务器集群的负载均衡,换句话说,反向代理帮其它的服务器拿到请求,然后选择一个合适的服务器,将请求转交给它。
因此,两者的区别就很明显了,正向代理服务器是帮客户端做事情,而反向代理服务器是帮其它的服务器做事情。
好了,那 Nginx 是如何来解决跨域的呢?
比如说现在客户端的域名为client.com,服务器的域名为server.com,客户端向服务器发送 Ajax 请求,当然会跨域了,那这个时候让 Nginx 登场了,通过下面这个配置:
server { listen80;
server_nameclient.com;
location /api { proxy_pass server.com;
} }
全站分卷索引 · 147 卷
- 1HTML
- 22. canvas 相关
- 36. 说说 title 和 alt 属性
- 42. 浮动布局的优点?有什么缺点?清除浮动有哪些方式?
- 53. 使用display:inline-block会产生什么问题?解决方法?
- 64. 布局题:div垂直居中,左右10px,高度始终为宽度一半
- 75. 盒模型
- 87. CSS如何进行圣杯布局
- 98. CSS如何实现双飞翼布局?
- 109. 什么是BFC?
- 1112. 应用场景
- 1213. 画一个对话框
- 1314. 画一个平行四边形
- 1415. 用一个div画五角星
- 15JavaScript
- 163. null是对象吗?为什么?
- 178. 如何创建并使用BigInt?
- 189. typeof 是否能正确判断类型?
- 1910. instanceof能否判断基本数据类型?
- 2012. Object.is和===的区别?
- 2115. == 和 ===有什么区别?
- 2217. 如何让if(a == 1 && a == 2)条件成立?
- 2320. 闭包有哪些表现形式?
- 2421. 如何解决下面的循环输出问题?
- 2522. 原型对象和构造函数有何关系?
- 2623. 能不能描述一下原型链?
- 2725. 函数的arguments为什么不是数组?如何转化成数组?
- 2826. forEach中return有效果吗?如何中断forEach循环?
- 2928. JS中flat---数组扁平化
- 3029. 什么是高阶函数
- 3131. 能不能实现数组map方法 ?
- 3232. 能不能实现数组reduce方法 ?
- 3333. 能不能实现数组 push、pop 方法 ?
- 3434. 能不能实现数组filter方法 ?
- 3536. 能不能实现数组sort方法?
- 3637. 能不能模拟实现一个new的效果?
- 3739. 能不能实现一个 call/apply 函数?
- 3840. 谈谈你对JS中this的理解
- 3941. JS中浅拷贝的手段有哪些?
- 4042. 能不能写一个完整的深拷贝?
- 4143. 数据是如何存储的?
- 4244. V8 引擎如何进行垃圾内存的回收?
- 4345. 描述一下 V8 执行一段JS代码的过程?
- 4446. 宏任务(MacroTask)引入
- 4547. 微任务(MicroTask)引入
- 4649. 理解EventLoop:nodejs
- 4750. nodejs 和 浏览器关于eventLoop的主要区别
- 4853. JS异步编程有哪些方案?为什么会出现这些方案?
- 4954. 能不能简单实现一下 node 中回调函数的机制?
- 5055. Promise 凭借什么消灭了回调地狱?
- 5156. 为什么Promise要引入微任务?
- 5258. 实现Promise的 resolve、reject 和 finally
- 5359. 现Promise的 all 和 race
- 5460. 谈谈你对生成器以及协程的理解
- 5561. 如何让 Generator 的异步代码按顺序执行完毕?
- 5662. 解释一下async/await的运行机制。
- 5763. forEach 中用 await 会产生什么问题?怎么解决这个问题?
- 5864. 关于JS中一些重要的api实现
- 5965. 事件流向
- 602. HTTP有哪些请求方法?
- 615. 如何理解 HTTP 状态码?
- 626. 简要概括一下 HTTP 的特点?HTTP 有哪些缺点?
- 637. 对 Accept 系列字段了解多少?
- 648. 对于定长和不定长的数据,HTTP 是怎么传输的?
- 659. HTTP 如何处理大文件的传输?
- 6610. HTTP 中如何处理表单数据的提交?
- 6711. HTTP1.1 如何解决 HTTP 的队头阻塞问题?
- 6812. 对 Cookie 了解多少?
- 6913. 如何理解 HTTP 代理?
- 7014. 如何理解 HTTP 缓存及缓存代理?
- 7117. 客户端的缓存控制
- 7219. 传统 RSA 握手
- 7320. RSA 和 ECDHE 握手过程的区别
- 7422. HTTP/2 有哪些改进?
- 7523. HTTP/2 中的二进制帧是如何设计的?
- 76TCP协议
- 771. 能不能说一说 TCP 和 UDP 的区别?
- 783. 为什么是三次而不是两次、四次?
- 794. 三次握手过程中可以携带数据么?
- 806. 说说 TCP 四次挥手的过程
- 817. 为什么是四次挥手而不是三次?
- 829. 说说半连接队列和 SYN Flood 攻击的关系
- 8310. 如何应对 SYN Flood 攻击?
- 8412. 说说 TCP 快速打开的原理(TFO)
- 8513. 能不能说说TCP报文中时间戳的作用?
- 8614. TCP 的超时重传时间是如何计算的?
- 8715. 能不能说一说 TCP 的流量控制?
- 8816. 能不能说说 TCP 的拥塞控制?
- 8917. 能不能说说 Nagle 算法和延迟确认?
- 9018. 如何理解 TCP 的 keep-alive?
- 911. 能不能说一说浏览器缓存?
- 922. 能不能说一说浏览器的本地存储?各自优劣如何?
- 933. 说一说从输入URL到页面呈现发生了什么?(网络)
- 944. 说一说从输入URL到页面呈现发生了什么?(解析算法)
- 955. 说一说从输入URL到页面呈现发生了什么?(渲染过程)
- 966. 谈谈你对重绘和回流的理解
- 977. 能不能说一说XSS攻击?
- 988. 能不能说一说CSRF攻击?
- 999. HTTPS为什么让数据传输更安全?
- 10010. 能不能实现事件的防抖和节流?
- 10111. 能不能实现图片懒加载?
- 102Vue
- 1032. mvvm和mvc区别?它和其它框架(jquery)的区别是什么?哪些场景适合?
- 1045. 描述下 vue 从初始化页面--修改数据--刷新页面 UI 的过程?
- 1057. 虚拟 DOM 实现原理
- 10610. Vue 组件间通信有哪些方式?
- 10714. route 和 router 的区别是什么?
- 10816. Vue 的 nextTick 的原理是什么?
- 10919. vuex
- 1101. 简单的反转链表
- 1112. 区间反转
- 1123. 两个一组翻转链表
- 1134. K个一组翻转链表
- 1145. 如何检测链表形成环?
- 1156. 如何找到环的起点
- 1167. 合并两个有序链表
- 1178. 合并 K 个有序链表
- 1189. 判断回文链表
- 119栈和队列
- 1203. 普通的层次遍历
- 1214. 二叉树的锯齿形层次遍历
- 1225. 二叉树的右视图
- 1236. 完全平方数
- 1247. 单词接龙
- 1258. 优先队列
- 1269. 关于堆的说明
- 12711. 实现优先队列
- 12812. 前 K 个高频元素
- 12913. 合并 K 个排序链表
- 13014. 什么是双端队列?
- 13116. 栈实现队列
- 13217. 队列实现栈
- 133二叉树
- 1342. 中序遍历
- 1353. 后序遍历
- 1364. 最大深度
- 1375. 最小深度
- 1386. 对称二叉树
- 1397. 二叉树的最近公共祖先
- 1408. 二叉搜索树的最近公共祖先
- 1419. 二叉树的直径
- 14210. 二叉树的所有路径
- 14311. 二叉树的最大路径和
- 14412. 验证二叉搜索树
- 14513. 将有序数组转换为二叉搜索树
- 14614. 二叉树展开为链表
- 14715. 不同的二叉搜索树II